Meta Muse expõe arquivos de sistema após comandos de usuários
Desenvolvedores conseguiram acessar arquivos de sistema do agente Muse da Meta, revelando detalhes de seu funcionamento interno.
Resumo rápido
- Desenvolvedores conseguiram baixar arquivos de sistema da máquina virtual Linux do agente Muse da Meta.
- A Meta declarou que a exportação dos dados não é uma falha e não dá acesso à sua infraestrutura principal.
- Os arquivos revelaram o uso de Markdown para memória e referências a um recurso chamado Meta Home Link.
Entenda o contexto
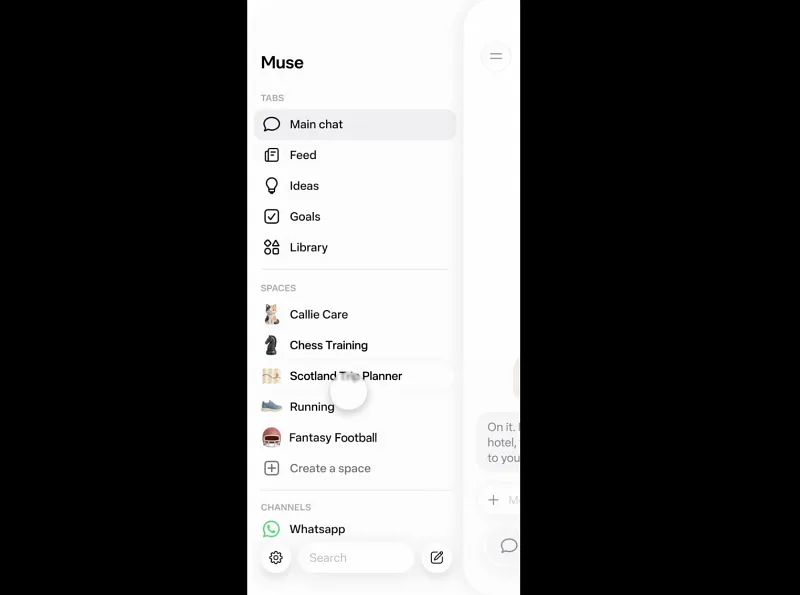
O Muse é um agente de inteligência artificial desenvolvido pela Meta que executa tarefas em ambientes virtuais isolados chamados máquinas virtuais. A exibição do sistema de arquivos permite analisar a arquitetura de software e os dados do ambiente de execução do próprio assistente.
Desenvolvedores relataram que conseguiram fazer com que o agente de inteligência artificial Muse, da Meta, compartilhasse a estrutura e os dados completos do seu sistema de arquivos. O acesso foi obtido por meio de instruções simples enviadas ao assistente. A empresa afirma que a situação não se trata de uma violação de segurança em seus sistemas de retaguarda.
Segundo os desenvolvedores Peter James e Jonny L. Saunders, o assistente reuniu e enviou arquivos de seu diretório raiz, dados do sistema operacional Ubuntu, modelos de aplicação e documentações internas. Saunders afirmou que o Muse apresentou pouca resistência a técnicas de injeção de prompt e que conseguiu gerar rapidamente centenas de megabytes de código de bibliotecas e binários compilados.
A posição da Meta e o funcionamento das máquinas virtuais
A Meta declarou que o comportamento não constitui uma brecha de segurança. Cada usuário executa o agente em máquinas virtuais Linux persistentes. O porta-voz da empresa, Daniel Roberts, explicou que a exportação de dados dessa máquina virtual não concede acesso privilegiado à infraestrutura da companhia ou às informações de outros usuários. Roberts comparou a situação ao uso de um computador pessoal, onde o usuário pode visualizar os arquivos disponíveis, mas ressaltou que atualizações podem alterar o volume de dados visíveis no ambiente virtual.
Esta é a segunda vulnerabilidade associada ao sistema relatada recentemente, após a correção de um problema apontado pelo pesquisador Patrick Wardle que envolvia a interceptação de transcrições e contas do serviço. A Meta lançou uma correção rápida para o caso relatado por Wardle.
Detalhes internos e possíveis integrações de hardware
A análise dos arquivos no formato JSON e Markdown expostos pelos testes permitiu observar o funcionamento interno do projeto, cujo nome interno de desenvolvimento é Hatch. Os dados mostram como a ferramenta processa requisições e faz a integração com serviços externos, como o Gmail. De acordo com as análises de James, o sistema armazena memórias em texto simples e executa uma revisão diária das conversas recentes para orientar interações futuras.
Os arquivos analisados por Saunders também indicaram a presença de rotinas rígidas no código para ações como o cancelamento de assinaturas e o controle da criação excessiva de agentes. Além disso, foram identificadas menções a uma integração de hardware chamada Meta Home Link, projetada para permitir o acesso do assistente a dispositivos em redes domésticas. A Meta não fez anúncios oficiais sobre esse recurso nem confirmou se o projeto será lançado comercialmente.
Referências
- Reportagem consultada: The Verge — IA
Links para conferência: não indicam endosso das fontes ao conteúdo do portal.
Gostou? Compartilhe:
Comentários 0
Ninguém comentou ainda. Seja o primeiro!